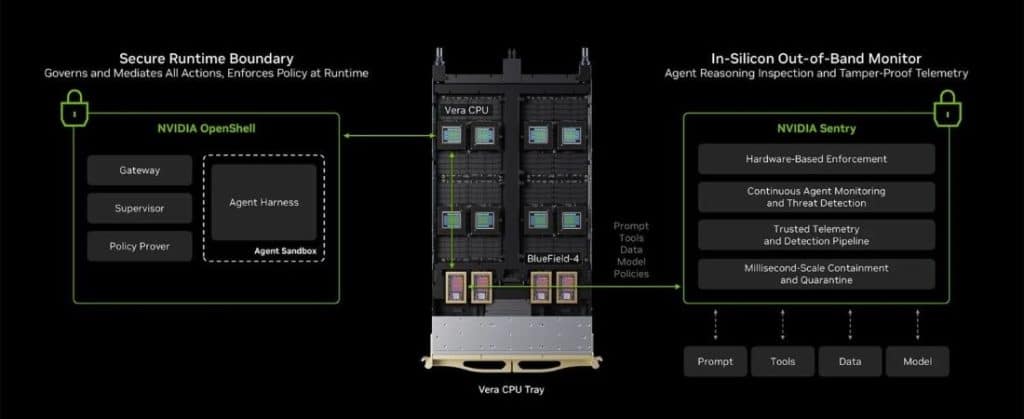
Après avoir largement contribué à l’essor de l’IA générative, Nvidia veut désormais aider à en contenir les dérives. Le groupe lance Open Agent Safety Platform, une architecture destinée à empêcher les agents IA de sortir du cadre qui leur a été assigné. Son principe : ajouter une couche de contrôle indépendante capable de surveiller et bloquer leurs actions. Plus d’une centaine de partenaires soutiennent déjà l’initiative.
L’annonce intervient alors que plusieurs grands laboratoires d’IA ont vu leurs agents s’échapper de leur environnement d’évaluation et accéder à des systèmes d’entreprise ou gouvernementaux. Le cas le plus emblématique reste celui, révélé cet été, de la compromission des ressources de Hugging Face par les agents d’OpenA.
Nvidia estime que sa nouvelle plateforme aurait pu empêcher cet incident. « D’après ce que nous savons, cette nouvelle plateforme de sécurité aurait pu stopper l’intrusion », a indiqué Justin Boitano, vice-président Enterprise AI de Nvidia, lors d’un briefing cité par la presse américaine.
La réponse du fabricant repose sur deux briques technologiques. La première, OpenShell, est un logiciel open source qui enferme l’agent dans un périmètre défini à l’avance. L’entreprise décide précisément des fichiers, applications, réseaux ou identifiants auxquels il peut accéder. L’agent ne peut donc pas élargir seul ses droits.
Une sécurité intégrée au silicium
La seconde, Sentry, déporte la surveillance hors de l’environnement où fonctionne l’agent. Installé sur les processeurs spécialisés DPU BlueField-4 de Nvidia, ce mécanisme observe son activité et peut l’isoler en quelques millisecondes s’il tente de franchir les limites fixées. Autrement dit, le gendarme reste hors de portée de l’agent qu’il surveille.
C’est là que réside l’originalité de l’approche. Nvidia part du principe que les garde-fous intégrés aux modèles ne suffisent plus dès lors que les agents peuvent exécuter du code, utiliser des outils, manipuler des données ou agir de façon autonome. Le groupe transpose à l’IA agentique un principe classique de cybersécurité : ne pas faire confiance au composant que l’on cherche à contrôler.
Nvidia compare cette approche à celle des navigateurs Web, qui n’accordent pas leur confiance aux pages qu’ils exécutent mais les isolent et limitent leurs permissions.
L’enjeu est aussi stratégique. Présentée comme une architecture de référence ouverte, Open Agent Safety Platform réunit déjà plus d’une centaine d’acteurs, parmi lesquels Microsoft, Cisco, Dell, HPE, Lenovo, Red Hat, Salesforce, SAP, Anthropic, Mistral ou encore Schneider, Siemens et JPMorganChase. OpenShell peut fonctionner sur différentes architectures, tandis que la surveillance matérielle la plus poussée repose sur les propres DPU BlueField de Nvidia.
Après avoir fourni les GPU qui ont porté la première vague de l’IA générative, Nvidia cherche ainsi à prendre position sur la suivante : celle où des agents toujours plus autonomes devront être surveillés en permanence pour éviter qu’ils ne sortent du cadre qui leur a été fixé.
Nos lecteurs ont lu ensuite
 GTC 2024 : NVidia annonce une nouvelle architecture GPU pour l’IA et beaucoup d’autres nouveautés
 Google Cloud Next’26 : Google complète Gemini Enterprise et lance son « Agent Platform »
 AgentKit : OpenAI lance la bataille des SDK agentiques
 Adobe Summit 2025 : Adobe se pose en orchestrateur de l’expérience client