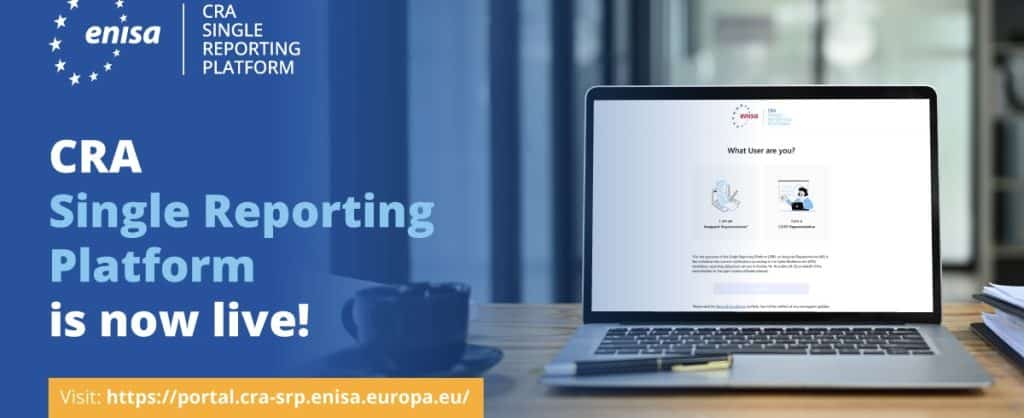
Depuis le 11 septembre 2026, le Cyber Resilience Act (CRA) oblige les entreprises européennes de la tech à signaler une vulnérabilité exploitée ou un incident grave dans les 24 heures, puis à transmettre une notification plus détaillée dans les 72 heures, via la plateforme de notification opérée par l’Enisa, l’Agence de l’Union européenne pour la cybersécurité. Ces informations sont ensuite redistribuées aux centres nationaux de réponse aux incidents compétents. Toute organisation, du grand groupe à la start-up, qui produit des logiciels, équipements connectés ou matériels informatiques utilisés dans l’Union européenne (UE), est soumise à tout ou partie de ces obligations.
Smartphones, ordinateurs, routeurs, systèmes d’exploitation, navigateurs web, équipements industriels ou solutions de cybersécurité… L’objectif de ce règlement est de réduire le nombre de produits vulnérables dans l’UE et d’améliorer la gestion des failles tout au long de leur cycle de vie. Les fabricants devront ainsi intégrer la cybersécurité dès les premières phases de développement d’un produit. Les mises à jour de sécurité ainsi que la documentation technique devront rester accessibles pendant dix ans après la mise sur le marché des produits.
Plus en détails, les produits technologiques sont répartis en quatre catégories : standard, important de classe I, important de classe II et produits critiques. Certaines catégories sont exclues du règlement, notamment les dispositifs médicaux, certains systèmes automobiles et aéronautiques ainsi que les produits développés pour la défense ou la sécurité nationale. Les projets communautaires développés sans objectif commercial sont également exclus de ces obligations. En revanche, lorsqu’un composant open source est intégré dans un produit commercial, il est soumis au CRA.
« Le non-respect de ces obligations peut entraîner de lourdes amendes et des coûts supplémentaires », souligne Paul Davis, Field CISO chez JFrog. « C’est un sujet à prendre au sérieux, non seulement pour les organisations basées en Europe, mais pour toute organisation ou entreprise qui fournit des produits utilisés par des utilisateurs finaux dans l’UE ».
Qui doit piloter la chaîne allant de la qualification du cyber-incident à sa notification ? De quelle visibilité sur les données, les systèmes et les prestataires, les entreprises ont-elles besoin pour évaluer rapidement l’impact d’un incident ? Comment organiser la prise de décision et l’escalade entre cybersécurité, juridique, conformité et direction ? Comment coordonner des exigences et des délais de notification différents lorsqu’un même incident peut relever du CRA, de NIS2, du RGPD ou de DORA ? Thomas Vini Pires, expert en protection des données et en IA chez EQS Group, estime que de nombreuses questions de ce type vont surgir. Les partenaires ont tout intérêt à s’en emparer rapidement. Ça tombe bien : l’Anssi organise une matinée d’information, le 23 septembre prochain, pour mieux comprendre les enjeux du CRA.
Pour Rodolphe Barnault, VP Europe du Sud de Rubrik, « respecter ce calendrier resserré sans « communiquer à l’aveugle » nécessite de disposer en amont d’une visibilité sur les données, les identités et les systèmes, ainsi que de procédures de réponse préalablement testées afin d’évaluer rapidement l’ampleur d’une compromission ».
Prochaine étape de la mise en application du Cyber Resilience Act le 11 décembre 2027 : l’ensemble des obligations du CRA deviendra contraignante pour les fabricants, les importateurs et les distributeurs de produits numériques commercialisés au sein de l’UE.
Nos lecteurs ont lu ensuite
 RGPD contre Cloud Act : qui est le plus fort ?
 Fuites de données personnelles : le nouveau cauchemar des entreprises