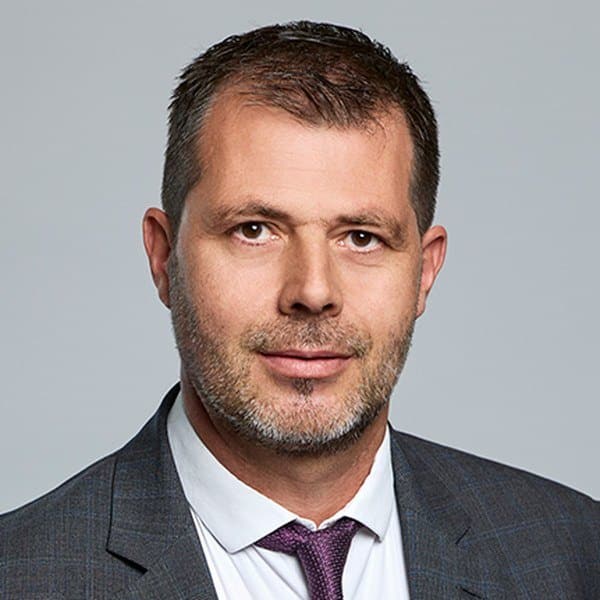
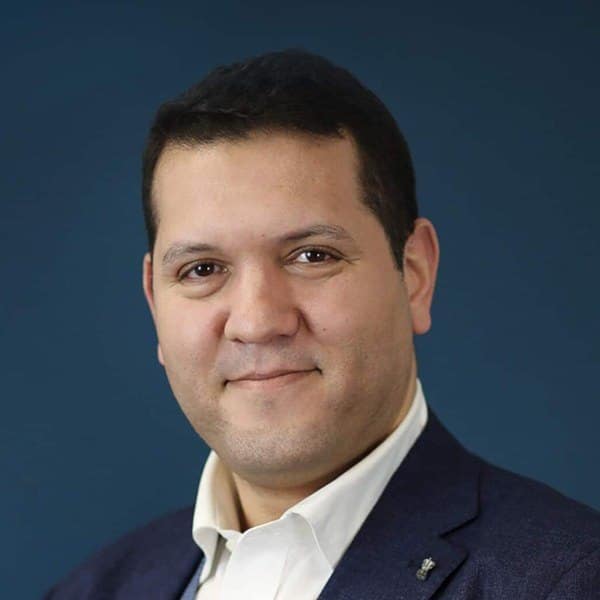
Souverain, oui, mais à quel niveau ? Riad Roubache, CTO et CISO de Tersedia, hébergeur et MSSP certifié ISO 27001 et HDS, se méfie du mot fourre-tout. Il distingue plusieurs niveaux de souveraineté et exige des preuves à chacun : localisation, plans de sortie, certifications auditables.
Basée à Chatou, avec des bureaux à Marseille, Montpellier et Mulhouse, Tersedia compte 78 personnes. L’intitulé de ses certifications résume son positionnement : « architecte d’infrastructures cyber-résilientes et orchestrateur multicloud ». C’est à partir de 2020-2021, explique Riad Roubache, que l’entreprise a senti que le marché attendait une garantie de la protection de la donnée, « pas seulement des promesses, des vœux pieux ou des engagements écrits, mais aussi des preuves ». D’où la mise en place de services de sécurité et des travaux de recherche avec l’université Paris-Dauphine sur le secure by design des infrastructures on-premise. Tersedia, qui a des clients dans la finance, a aussi anticipé NIS2 et DORA. Elle prépare une plateforme d’IA de confiance avec son partenaire Oreus.ai.
Plusieurs niveaux de souveraineté
Pour Riad Roubache, le mot est « souvent utilisé un peu à tort et à travers ». Avant de promettre quoi que ce soit à un client, il faut préciser de quoi l’on parle.
Pour moi, il y a plusieurs niveaux de souveraineté, pas un seul. Il faut savoir de quel type de souveraineté on parle et quelles déclinaisons on va pouvoir proposer.
Riad Roubache, Tersedia
Le premier niveau est la localisation. La certification HDS impose un hébergement en France ou en Europe ; Tersedia s’engage, elle, sur la France. L’exploitation suit la même règle : le management des infrastructures en mode MSP comme les équipes SOC, NOC et CERT sont localisés en France. L’objectif est de « s’affranchir de ce qui peut nous tordre le bras sans qu’on le veuille », à commencer par les lois d’extraterritorialité américaines, sans perdre de vue ce qui apparaît en Chine.
Le deuxième niveau est l’analyse de risque sur les fournisseurs. Tersedia travaille à sortir de VMware, donc de Broadcom, dont les décisions affectent selon lui sa « capacité à faire ». Des acteurs comme Vates offrent désormais une solution de sortie.
Il faut avoir des plans A, B, C, D, et être capable de basculer relativement rapidement en cas de changement capitalistique chez un acteur ou de problème géopolitique.
Riad Roubache, Tersedia
Le troisième niveau est la certification. « Ça ne veut pas dire qu’on est à l’abri de tout », prévient le CTO, mais cela engage l’entreprise dans un processus qualité qui permet aux clients de l’auditer et d’obtenir des preuves de ce qu’elle avance.
ISO 27001 comme socle, SecNumCloud par l’architecture
Audits internes, auditeur externe, audit annuel, plans d’amélioration continue, transparence imposée sur l’organisation des services : la certification structure la relation de confiance. ISO 27001 a un autre atout, être reconnue partout dans le monde, et surtout servir de base à beaucoup de régulations. NIS2, DORA et SecNumCloud s’appuient sur cette construction. Avec SecNumCloud, « on arrive au graal de ce qu’on peut mettre en place en termes de marque de confiance », mais Tersedia ne le vise pas pour l’instant : « C’est très onéreux. Pour les petites structures, ce n’est pas vraiment adapté. »
La voie médiane, explorée avec OVH et avec Scaleway quand il sera certifié, consiste à opérer des systèmes SecNumCloud by design en s’appuyant sur la dizaine d’acteurs certifiés. Pour les PME et ETI concernées par NIS2, Riad Roubache recommande de viser ISO 27001 sur un horizon de deux ans.
Je ne vois pas comment on pourra répondre aux exigences de NIS2 si on n’est pas dans ces démarches d’amélioration de la gestion du SMSI, le système de management de la sécurité de l’information.
Riad Roubache, Tersedia
Des labels de souveraineté encore à éprouver
Pour sa plateforme d’IA, Tersedia a travaillé sur « une sorte de Nutri-Score de la souveraineté », appliqué aux modèles comme à la partie agentique, selon que les outils sont open source ou plus risqués. Face aux labels qui émergent, Riad Roubache reste prudent : sans recul ni validation technique auditable externe, « j’ai peur que ce soit du marketing pour l’instant ». Il pose une condition : qu’un futur label ne se calque pas trop sur SecNumCloud, référentiel français, et qu’il soit capable de s’adapter à un référentiel européen.